
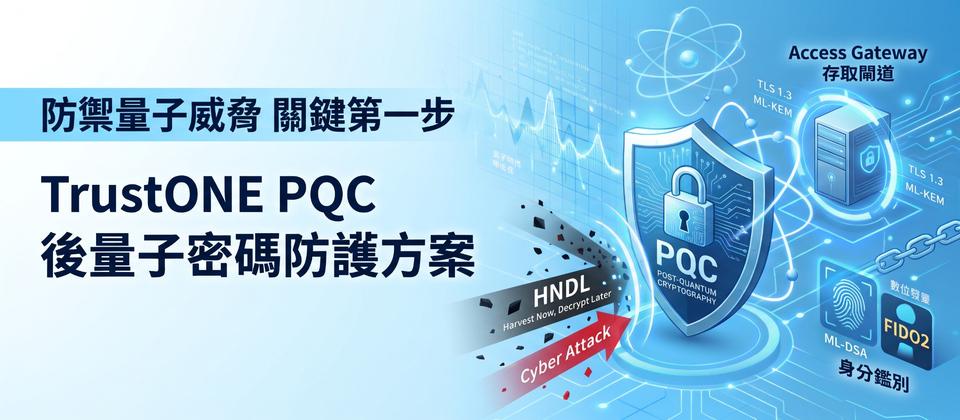
以 TrustGate 分權存取平台架構全面對齊 NIST 標準,企業「零程式碼修改」即可無痛升級老舊 Web 系統之抗量子防線
隨著量子運算技術快速演進,傳統非對稱加密演算法正面臨嚴峻的破密挑戰。TrustONE 今日宣布正式推出全新的「PQC 後量子密碼防護方案」,針對資安界最關注的「現在攔截、日後解密」(Harvest Now, Decrypt Later, HNDL)潛伏威脅,於「入口存取閘道」與「無密碼身分鑑別」兩大核心節點,率先導入美國國家標準暨技術研究院(NIST)認證的後量子加密演算法,力助政府機關、金融機構與高科技產業落實零信任架構,建構最高規格的抗量子防禦。
TrustGate 代理架構:X25519 與 ML-KEM 混合加密,老舊 Web 應用系統秒獲量子級防護
針對量子駭客大舉側錄機密資料的 HNDL 威脅,許多企業與政府機關往往受限於內部既有的老舊 Web 應用系統架構龐大、核心程式碼因缺乏原廠維護而無法更動,面臨短時間內難以大刀闊斧改寫或翻修系統的雙重困境,成為最脆弱的資安破口。
TrustONE 旗下的『TrustGate 分權存取平台』精準解決了此項痛點。其入口存取閘道(Access Gateway)全面支援 TLS 1.3 與 ML-KEM 後量子密鑰封裝機制。企業完全無需更動或修改現有老舊 Web 應用系統的任何程式碼,僅需透過 TrustGate 進行反向流量代理,即可為既有的老舊網站與服務即時外掛部署後量子安全連線,從源頭阻斷駭客側錄與未來解密的機會,讓缺乏維護資源的舊型核心系統也能在不破壞穩定性的前提下,完美獲得新世代的抗量子保護。
強化身分驗證防禦:FIDO2 深度整合 ML-DSA 後量子數位簽章
身分鑑別(Authentication)是零信任架構的首要核心機制。TrustONE 將後量子防禦機制進一步延伸至終端端點的身分驗證,旗下深獲市場好評的無密碼身分鑑別 FIDO2 系統,已正式支援 ML-DSA 後量子數位簽章演算法。
該技術將 FIDO2 固有的防範網路釣魚、免密碼便利性,與抗量子破密的密碼學演算法進行深度結合。此舉能徹底防止透過 TrustONE FIDO2 發出的身分憑證遭到偽造、破解或重送攻擊,確保僅有獲得絕對授權的人員與「非人身分(NHI)」能存取內部核心系統,維持兼具高強度與高彈性的身分鑑別規格。
全方位因應 HNDL 威脅,奠定邁向量子時代的零信任基石
雖然量子運算的全面商業化普及仍在發展階段,但全球惡意攻擊者早已開始大規模蒐集並儲存政府、金融及高科技供應鏈的加密數據。一旦量子計算達到實用規模,過往留存的機密資料都將在瞬間面臨破密風險。
TrustONE PQC 方案為企業提供最即時的無痛升級路徑,同時涵蓋「網站傳輸資料防護」與「高強度身分認證」的雙重數位防線,協助組織因應量子時代的資安轉型與合規需求。