漏洞威脅警訊:修補需要時間,前線防護不能等待
近期揭露的 PHP2Shell 遠端程式碼執行漏洞(CVE-2026-109618、CVE-2026-109619,CVSS 9.2 Critical)對企業對外伺服器與內網系統帶來嚴峻挑戰。此漏洞源於 PHP 記憶體處理缺陷,攻擊者無須合法帳號登入、亦無須誘騙點擊惡意連結,僅需發送特定 PHP 請求即可觸發遠端惡意程式碼執行。受影響版本涵蓋廣泛(包含 8.2.35、8.3.36、8.4.27、8.5.12 等常用分支),且自公開起數天內,全球已探測到大量入侵活動。
從漏洞揭露、原廠開發補丁,到企業內部完成相容性測試並全面上線,存在顯著的時間差。攻擊者在攻陷外部 Web 伺服器並植入 Web Shell 後,會迅速發動內網橫向掃描,鎖定資料庫、備份系統、AD 與 ERP/MES 等核心資產,進而竊取或加密關鍵營運檔案。
面對此類高度自動化的滲透威脅,企業防護不僅需落實「零信任架構」與「即時行為阻斷」,更需將防護縱深延伸至新興的「AI 資安防護」領域。
TrustONE 多層防護架構:全面化解 PHP2Shell 攻擊鏈
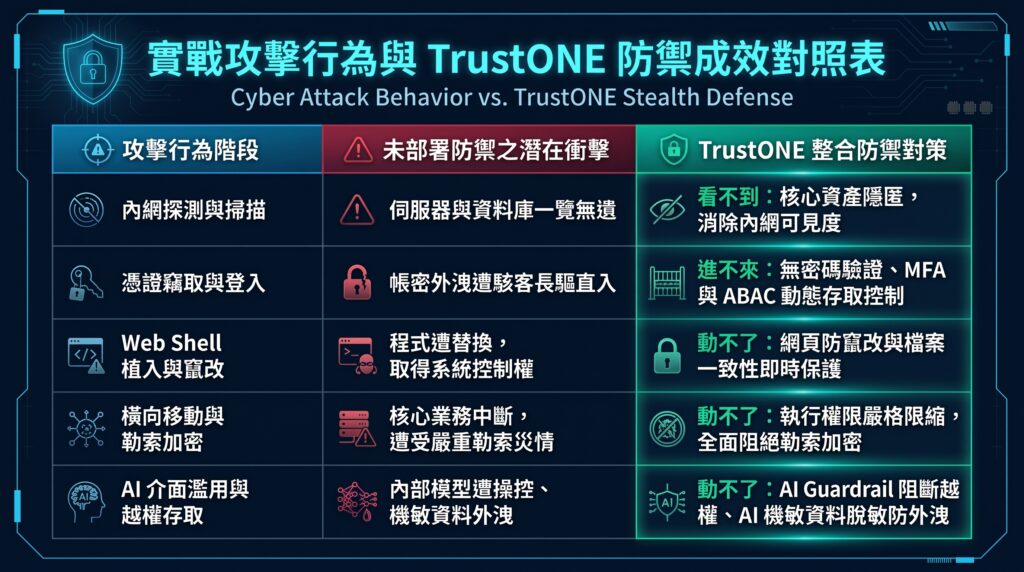
TrustONE 採取以「主動防禦」為核心的系統加固機制,即使對外伺服器尚未完成軟體更新修補,仍能將入侵威脅嚴密封鎖於第一線:
- 進不來|強化存取防護,落實零信任與細粒度授權
- 無密碼身分鑑別與 MFA:全面淘汰脆弱的靜態密碼架構,引進 FIDO / 無密碼(Passwordless)多因素驗證機制,從源頭根除憑證外洩所導致的非法登入風險。
- ABAC(基於政策與屬性的存取控制):超越傳統身分限制,結合人員角色、端點狀態、環境屬性與時間動態判定存取政策,全面阻擋異常提權與非法管理行為。
- 看不到|隱匿核心資產,切斷橫向滲透視線
- 主機與網路層級隱匿:將核心資料庫、備份系統、AD 控制站等重要伺服器置於隔離防護區內,使駭客於內網進行掃描時完全探測不到實體資產。
- 大幅縮減可見曝險面:有效切斷內網橫向擴散的路徑,杜絕攻擊者鎖定核心系統作為下一階段跳板。
- 動不了|限制執行權限,確保檔案一致性與防勒索
- 網頁防竄改與檔案一致性驗證:在系統核心層實施嚴格防護,透過檔案一致性動態校驗,徹底阻斷未授權檔案寫入,防止駭客上傳 Web Shell 或竄改既有程式。
- 底層防勒索加密機制:嚴格限制未授權指令執行與高危系統呼叫,全面防堵勒索惡意程式對關鍵資料檔案進行非法覆寫、加密或刪除。
前瞻防禦升級:AI 安全治理與機敏資料防護
隨著企業內部應用廣泛整合自動化與生成式 AI 工具,伺服器遭攻破後的風險往往會蔓延至模型與資料流。TrustONE 提供專屬 AI 資安防護能力:
- AI 護欄(AI Guardrail)與防越權機制:在 AI 服務前端建置安全護欄,防止攻擊者藉由 Web Shell 操控內部推論介面、觸發 Prompt Injection,或發動 AI 越權存取獲取非授權功能。
- AI 機敏資料防護與動態脫敏:在模型輸入與輸出端即時監控敏感資料流動,針對個人資料與營業秘密執行即時脫敏,防止機敏資料外洩。
守護企業關鍵資產的全面選擇
TrustONE 協助企業化被動為主動,在原廠修補釋出與部署驗證的空窗期內,提供堅實且多層次的縱深屏障。無論是當前猖獗的 PHP2Shell 記憶體漏洞威脅,抑或是新興的 AI 越權與資料外洩風險,TrustONE 都能結合零信任、檔案一致性校驗與主動防禦機制,守護網站、資料庫與核心運營資產安全。